
Xiaomi vydává listopadové bezpečnostní aktualizace. Opravují 216 zranitelností, z toho 23 kritických
V pondělí 16. listopadu 2026 začalo Xiaomi vypouštět listopadové bezpečnostní aktualizace pro první zařízení značek Xiaomi, Redmi a POCO. Všechna vydaná sestavení staví na nadstavbě HyperOS 3.1, která běží na Androidu 16. Aktualizace přinášejí především nové bezpečnostní záplaty, nikoli nové funkce nebo úpravy rozhraní. U modelů POCO X7 a Redmi Note 14 Pro výrobce navíc zmiňuje vyšší stabilitu a plynulejší chod systému.
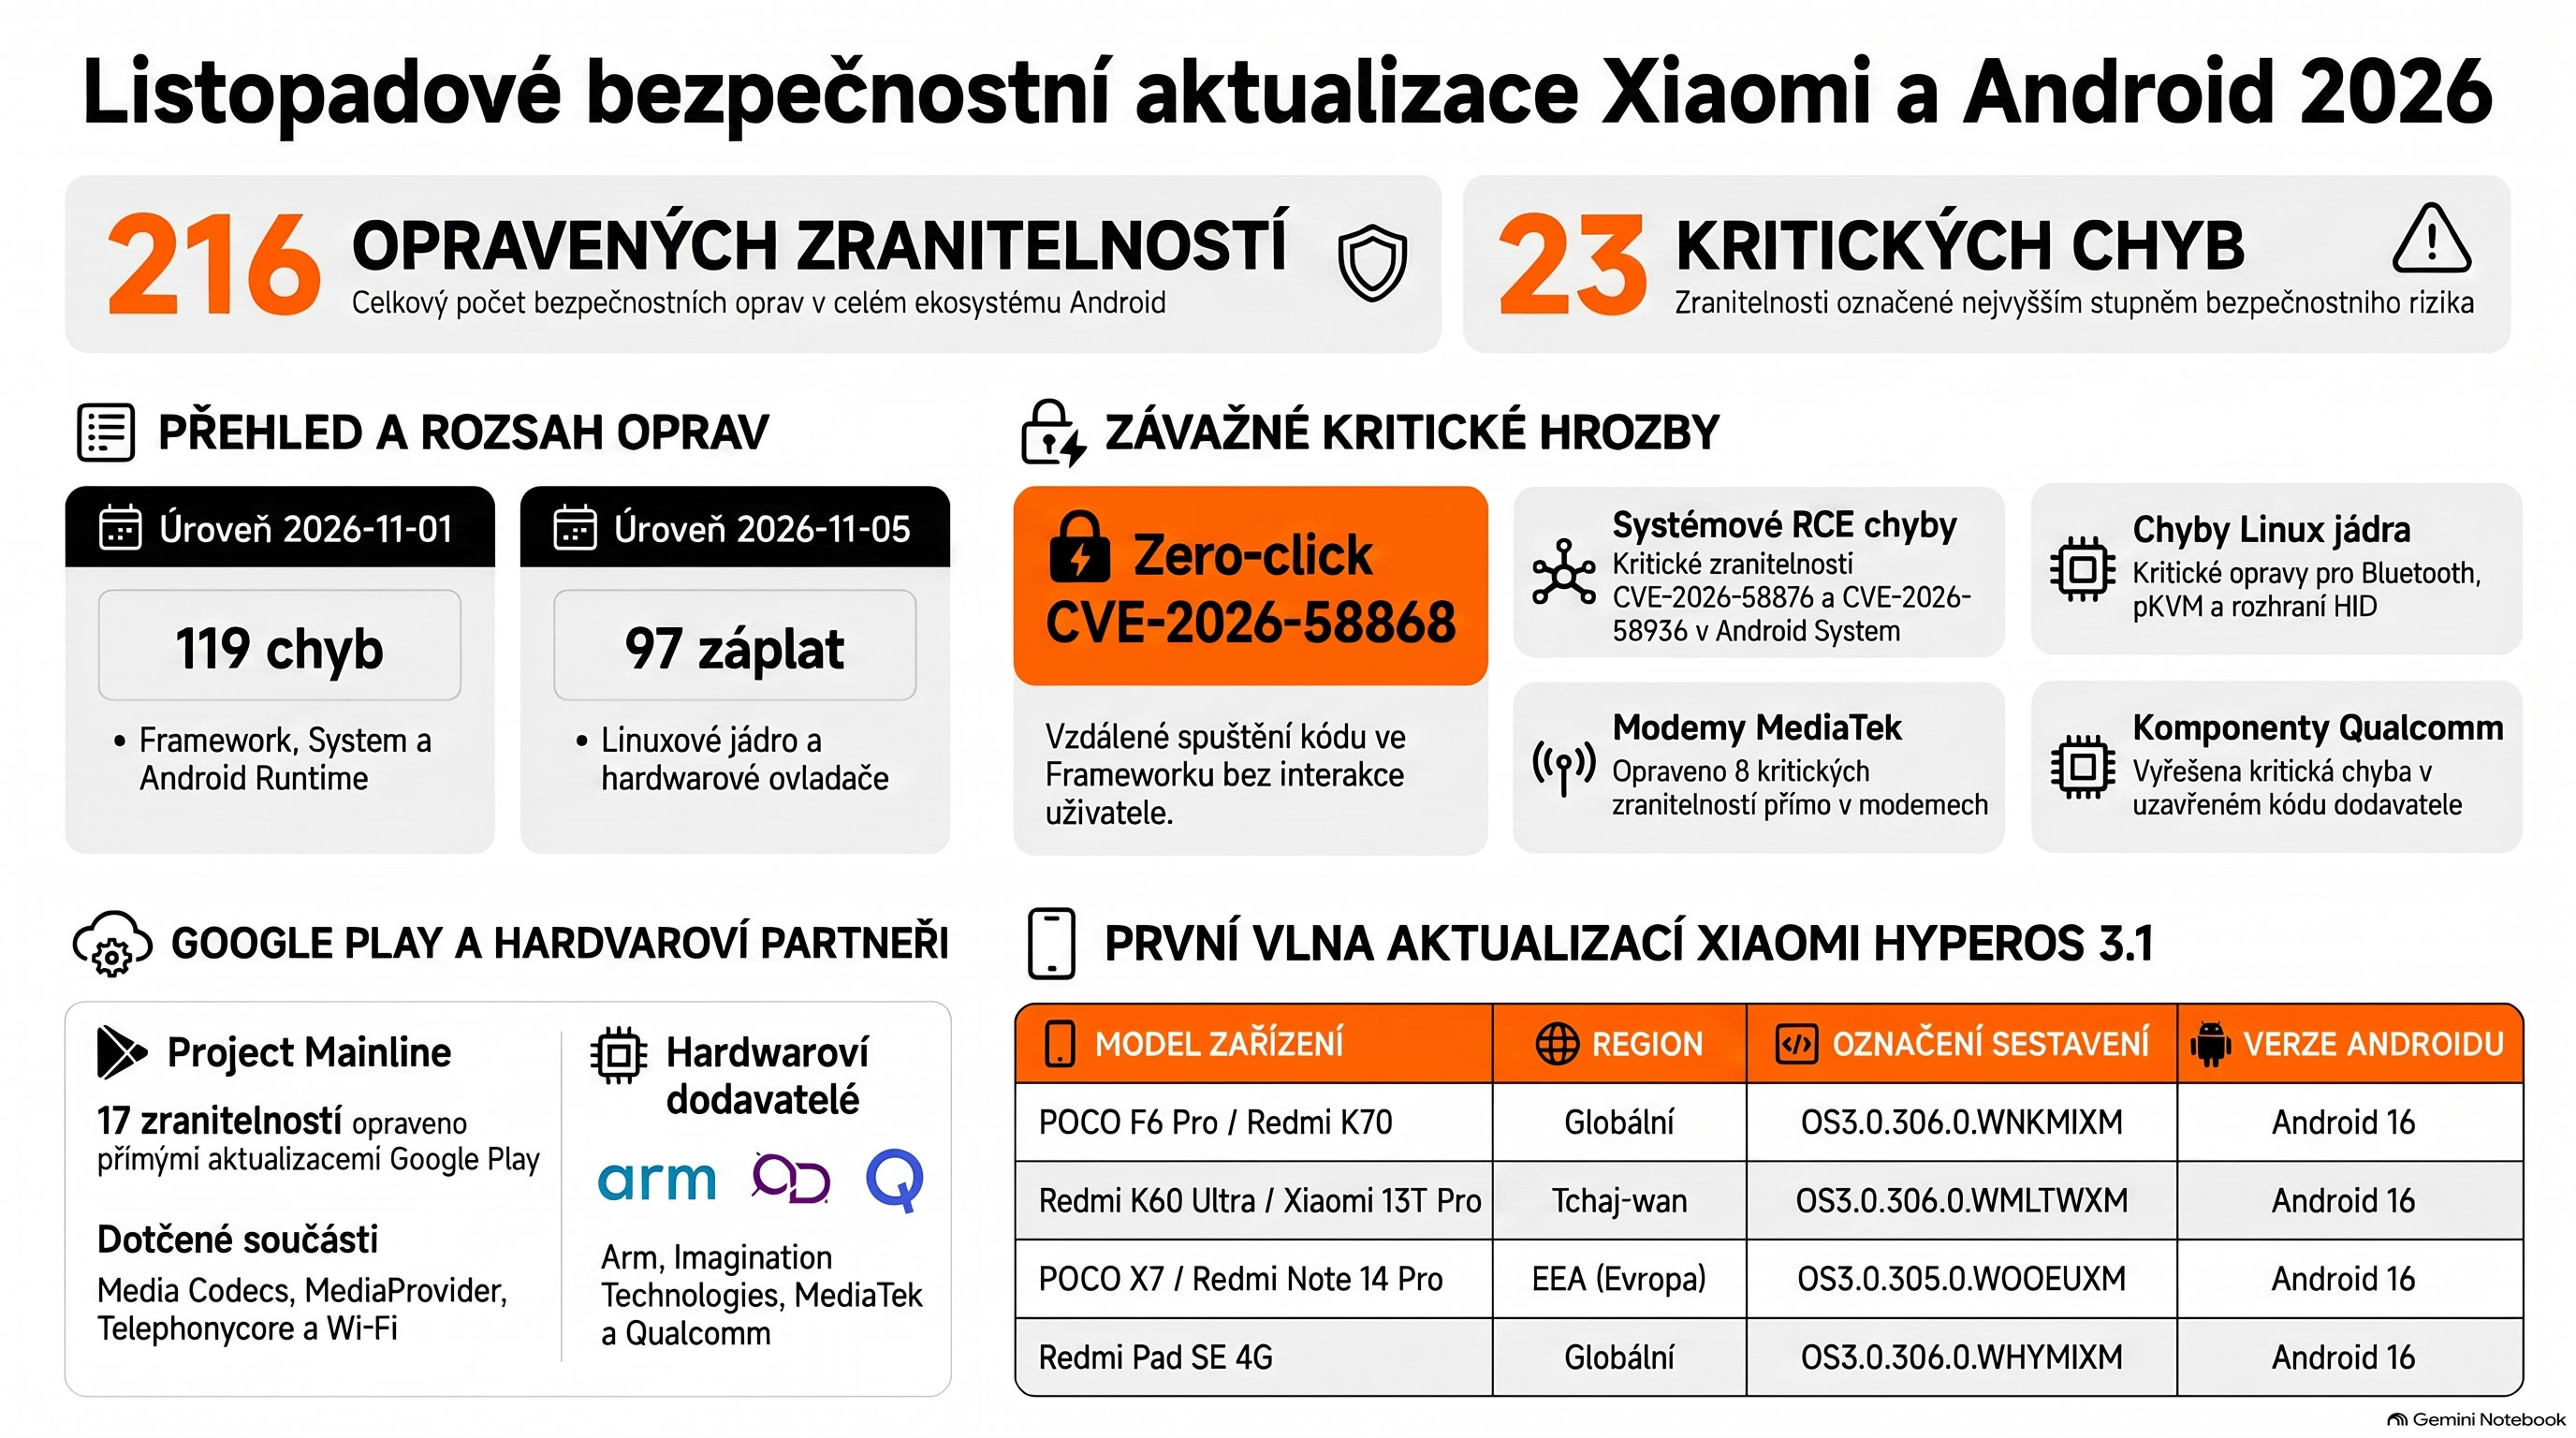
Globální varianty telefonů POCO F6 Pro a Redmi K70 dostávají sestavení s označením OS3.0.306.0.WNKMIXM. Tchajwanské modely Redmi K60 Ultra a Xiaomi 13T Pro obdržely verzi OS3.0.306.0.WMLTWXM. Evropské varianty (EEA) modelů POCO X7 a Redmi Note 14 Pro dostávají verzi OS3.0.305.0.WOOEUXM. Globální tablet Redmi Pad SE 4G dostává sestavení OS3.0.306.0.WHYMIXM. Další zařízení budou přicházet na řadu postupně.
Listopadové bezpečnostní aktualizace
Listopadový bezpečnostní bulletin Googlu zahrnuje celkem 216 zranitelností ve dvou úrovních oprav. Záplata s označením 2026-11-01 opravuje 119 chyb v Android Runtime, Frameworku a systémových komponentách. Úroveň 2026-11-05 přidává dalších 97 záplat linuxového jádra a hardwarových platforem. Celkem 23 bezpečnostních děr označil Google jako kritické.
Nejzávažnější chyba CVE-2026-58868 v komponentě Framework umožňovala útočníkům vzdálené spuštění kódu, a to bez nutnosti dalších oprávnění či zásahu uživatele. Do stejné kategorie spadají také kritické chyby CVE-2026-58876 a CVE-2026-58936 v systémové části Androidu. Bulletin dále řeší chyby, které útočníkům umožňují získat vyšší oprávnění, dostat se k citlivým datům nebo vyřadit z provozu některé funkce.
Část chyb zalepí aktualizace Google Play
Významná část oprav míří také do nízkoúrovňových součástí linuxového jádra a komponent od firem Arm, Imagination Technologies, MediaTek, Unisoc a Qualcomm. Kritické chyby se týkají Bluetooth, chráněného virtuálního stroje pKVM a komponenty HID. Kromě toho Google eviduje osm kritických zranitelností v modemech MediaTek a jednu kritickou chybu v uzavřené komponentě od Qualcommu. Opravy se týkají také síťové vrstvy linuxového jádra a protokolu TLS.
Sedmnáct bezpečnostních děr řeší Project Mainline – Google je opravuje přímo přes aktualizace systému Google Play. Patří mezi ně Media Codecs, Media Framework, MediaProvider, Telephonycore, Wi-Fi a Profiling. Aktualizace s datem bezpečnostní záplaty 2026-11-05 a novějším obsahuje všechny opravy z listopadového bulletinu. Xiaomi bude aktualizace uvolňovat postupně v závislosti na konkrétním modelu a regionu. Balíčky pouze aktualizují stávající nadstavbu HyperOS 3.1, povýšení na HyperOS 4 zatím nepřinášejí.
Máte už listopadové bezpečnostní aktualizace?
Zdroje: ximitime.com, ximitime.com, source.android.com, securityweek.com.
Včera 19.11. 2026 se mi přes OTA (Oblast: Česko) u POCO F8 Ultra povýšila verze nadstavby z HyperOS 4.0.1.0. XPMEUXM na verzi HyperOS 4.0.3.0. XPMEUXM
Dobrý den,
děkuji za informaci a potvrzuji. Evropská verze POCO F8 Ultra dostává od včerejška aktualizaci na HyperOS 4.0.3.0.XPMEUXM. Určitě to zmíním v přehledu plánovaném na 23. listopadu.
Přeji hezký den.
Karel Kilián
U mého Redmi 13C 5G blbne google pay že někdy mi to hlásí že mi nejde platit
Dobrý den,
jak přesně zní znění té chybové hlášky? Dělá to odjakživa, nebo problémy začaly po nějaké aktualizaci?
Přeji hezký den.
Karel Kilián
POCO F8 Ultra hlásím bug s witgety, které zmizí a nejdou nasadit dokud nezapnu a vypnu režim soustředění. Bug nahlášen již na xiaomi.
Mám Xiaomi 14 To a aktualizace proběhla